2026 年最容易被盗号的 5 个习惯,你中了几个?
最后更新:2026/9/17
你以为账号被盗是因为黑客技术厉害?其实大多数账号被盗,跟黑客技术没关系——是你的习惯在给攻击者开门。
下面这5个习惯,只要中了2个以上,你的账号就处于高风险状态。
习惯一:在多个平台用同一个密码
这是撞库攻击能成功的唯一原因。
什么叫撞库?A网站的数据泄露了,攻击者拿到了一批用户名+密码。然后他们拿这些账号去B网站、C网站批量尝试登录。为什么能成功?因为你在不同网站用了同一个密码。全球每年有超过600亿次撞库攻击尝试。零售和电商是重灾区。
解决办法:给每个重要平台设独立密码。用密码管理器(Bitwarden、1Password)自动生成和保存,你只需要记一个主密码。
习惯二:重要平台不开二次验证
邮箱、支付账号、工作账号——这三个是必须开2FA的。
不开2FA的账号,密码泄露后攻击者可以直接登录。开了2FA的账号,密码泄露了也没用——攻击者还需要你手机上的验证码。微软统计,开启MFA的账户被入侵率降低99.9%。超过99%的被黑企业账户没有启用MFA。
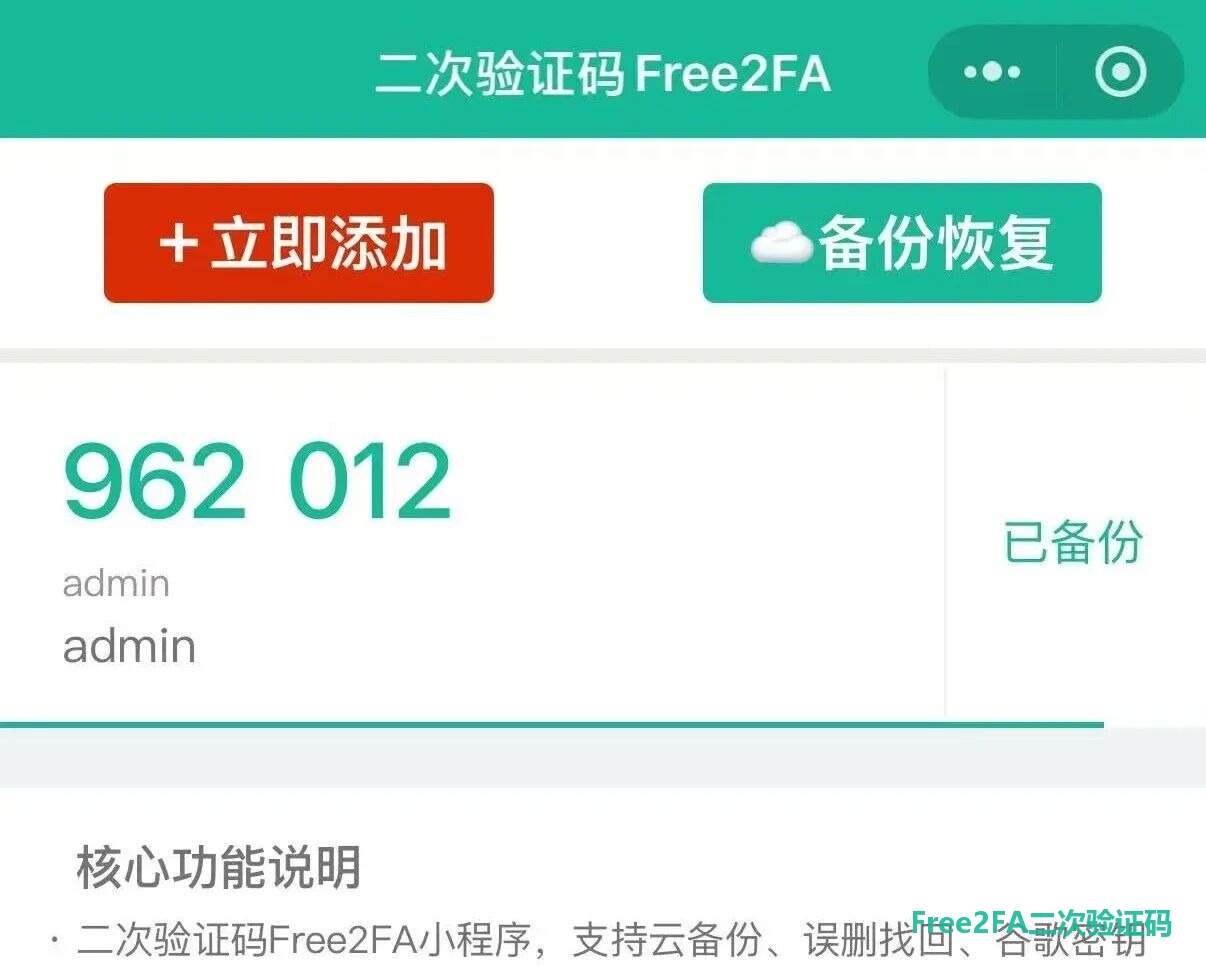
解决办法:给所有重要平台绑定TOTP验证码,并且用专门的验证器统一维护2FA信息。可以尝试用二次验证码Free2FA,核心功能永久免费,自动云备份,换手机一键恢复。
习惯三:用短信验证码代替验证器
短信验证码比没有2FA好,但不够安全。
SIM劫持攻击:攻击者把你的手机号转移到他控制的SIM卡上。转移完成后,所有短信验证码都流向他的手机。你完全不知道发生了什么。
2026年上半年,国内已经出现了SIM劫持的真实案例。
TOTP验证码不存在这个问题——它在手机本地生成,不经过运营商网络。手机号被劫持了,验证码仍然只有你本人能看到。
解决办法:从短信验证切换到TOTP验证器。Free2FA同时支持两种验证方式的绑定,可以先保留短信作为备用,确认TOTP正常后再关闭短信通道。
习惯四:换手机时不迁移2FA凭证
换新手机后,旧手机上的验证器删了。新手机上验证码没了,但各平台的2FA绑定还在——你登不进去了。
这种场景发生的频率远高于想象。每到新iPhone发布季,大量用户因为换机后验证码丢失而无法登录重要账户。
解决办法:使用带云备份功能的验证器。二次验证码Free2FA绑定后自动云端备份,换手机登录同一微信即可恢复所有验证码。不需要逐平台重新绑定。
习惯五:2FA恢复码不保存
绑定2FA时,平台通常会给你一组恢复码——手机丢了、验证器不可用时,还可以用用一次性恢复码登录。
大多数人看完恢复码就关了页面,不保存。等到真的需要恢复码时,找不到了。这时候只能走平台人工申诉,流程可能5-7天。
解决办法:
-
恢复码打印后存放在安全物理位置
-
或存到加密的密码管理器中
-
不要存在邮箱云笔记里——邮箱本身也需要2FA保护,万一邮箱也登不进就彻底没了
自查清单
对照下面这张清单,看看你的账号安全状态:
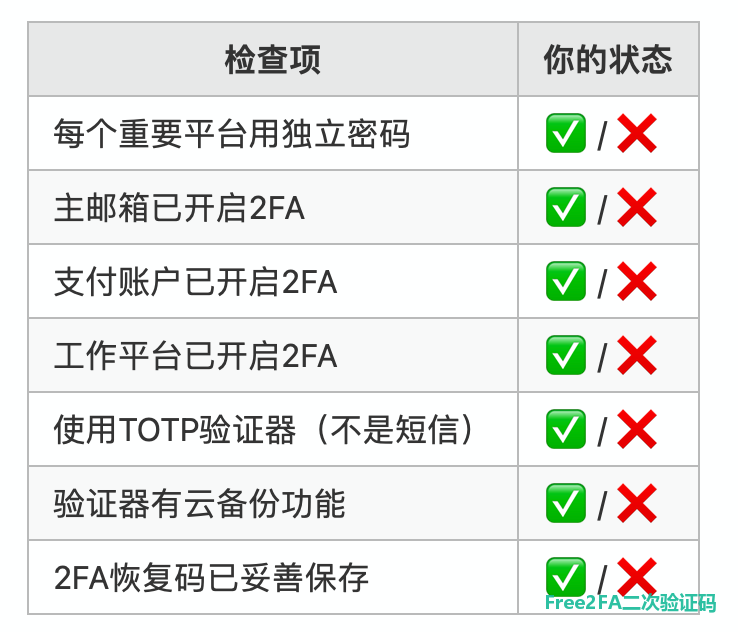
✅ 全打勾 → 你的账号安全等级很高❌ 2 个以上 → 建议立刻改善,尤其是P0项(邮箱和支付)
为什么选择「二次验证码Free2FA」
-
✅ 核心功能永久免费,没有付费墙或会员限制
-
✅ 自动云端备份,验证码添加后自动加密上传,不需要手动操作。换了新手机?同一微信登录,从云端备份一键导入,全部恢复
-
✅ 团队自用,长期维护,不同于个人开发者的一次性项目,团队自身日常工作依赖该工具管理 2FA,不存在突然停止维护导致数据丢失的风险
-
✅ 端到端加密,基于 TOTP 国际标准,密钥经过高强度加密后存储,仅你本人的微信可以解密查看,即使是小程序开发者也无法看到你的密钥
-
✅ 微信打开即用,无需额外下载 App
遇到使用问题,或者有建议反馈,可以加客服微信,微信号:free2fa,也可以直接微信扫码添加客服!
扫码直接打开小程序,无需下载安装: