AI 编程工具如何改变 2FA 的验证模式
最后更新:2026/9/17
近两年AI编程工具的普及速度远超预期,Cursor、GitHub Copilot、Claude Code——大量开发者已经把 AI 深度嵌入日常编码流程。但很少有人讨论一个问题:当 AI 开始代你操作终端、提交代码、管理云资源时,账号二次验证的触发模式,会发生什么变化?
AI 编程工具让 2FA 触发频率变了
传统场景下,开发者触发 2FA 的节点是固定的:登录 GitHub 网页版、推送代码时 Token 过期、登录云控制台。每次触发都在你“主动操作”的时刻——你知道自己在登录,所以掏手机输验证码是自然的。
AI 编程工具改变了这个节奏。当你让 Cursor 帮你重构一段代码、自动推送到 GitHub,或者让 Claude Code 帮你管理 AWS 资源时——AI 在后台执行的操作可能触发 2FA 验证,而你根本不在那个操作流里。
这意味着什么?你正在写代码,AI 突然操作失败——因为 2FA 验证弹出来没人输。你的工作流被打断了。
三种应对策略
策略一:SSH Key + Personal Access Token。 对 AI 工具频繁操作的平台(如 GitHub),配置 SSH Key 和 PAT 可以避免大部分 2FA 触发。git push/pull 不触发 2FA,AI 工具可以正常工作。但网页登录和 IDE 授权仍然需要验证码。
策略二:信任设备 + 条件访问。 在云平台(AWS/GCP/阿里云)上,把 AI 开发机注册为受信任设备,在一段时间内降低 2FA 频率。同时通过条件访问策略保证非信任设备仍然需要完整验证。
策略三:区分人类操作和 AI 操作。 这是目前还不成熟但方向明确的做法。未来 AI 工具的身份应该跟人类开发者分离——AI 用自己的 Service Account 操作,而不是借用人类的账号。人类的 2FA 保护人类账号,AI 的操作走 OAuth 授权 + 速率限制 + 审计日志。
这对 2FA 工具提出了什么新需求
你需要一个能快速打开、不打断流程的验证器。 如果每次 AI 触发 2FA 你都要切换 App、找验证码、等 30 秒过期——你会倾向于关掉 2FA。好的验证器应该在 5 秒内给出验证码。
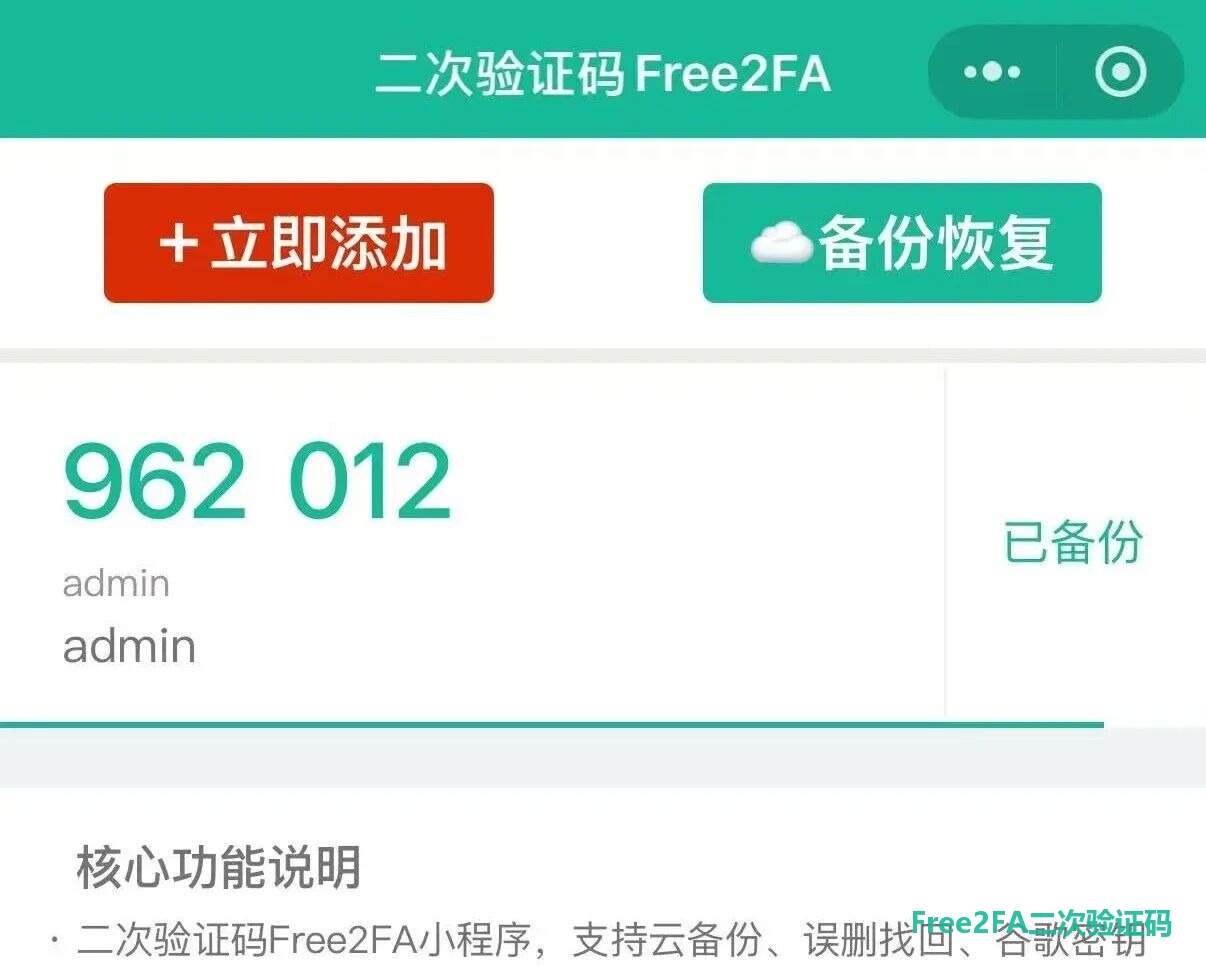
你需要统一的 TOTP 管理。 GitHub、GitLab、云平台、AI 平台——你的开发工具链越长,2FA 碎片化越严重。微信小程序「二次验证码Free2FA」可以把这些全绑进去,一个界面管理,换手机一键恢复——保持开发流畅不被 2FA 打断。
你需要端到端加密的云备份。 AI 工具可以帮你写代码,但帮不了你找回丢失的 2FA 密钥。如果验证器不支持云备份,换手机的代价跟以前一样大——逐平台申诉,按周计算时间成本。
为什么选择「二次验证码Free2FA」
-
✅ 核心功能永久免费,没有付费墙或会员限制
-
✅ 自动云端备份,验证码添加后自动加密上传,不需要手动操作。换了新手机?同一微信登录,从云端备份一键导入,全部恢复
-
✅ 团队自用,长期维护,不同于个人开发者的一次性项目,团队自身日常工作依赖该工具管理 2FA,不存在突然停止维护导致数据丢失的风险
-
✅ 端到端加密,基于 TOTP 国际标准,密钥经过高强度加密后存储,仅你本人的微信可以解密查看,即使是小程序开发者也无法看到你的密钥
-
✅ 微信打开即用,无需额外下载 App
遇到使用问题,或者有建议反馈,可以加客服微信,微信号:free2fa,也可以直接微信扫码添加客服!
扫码直接打开小程序,无需下载安装: