使用TOTP两步验证的最佳实践 - TOTP在2FA双因素认证中的应用及安全注意事项
最后更新:2026/10/16
开始最佳实践前,我们先来回顾几个名词
TOTP
TOTP的全称是Time-based One-time Password,中文全称为“基于时间的一次性密码”。这是一种国际公认的可靠的双因素认证解决方案,根据预共享的密钥与当前时间来计算一次性密码,已经写入RFC6238国际标准。
MFA多因素认证
用户需要通过两种及以上的认证手段才能完成身份校验的认证方法,统称为多因素认证或多重身份认证。英文是 Multi-factor authenticatio,简称 MFA。
2FA双因素认证
如果MFA多因素认证方案里只有两种因素,就叫做双因素认证,简称2FA。
虚拟MFA
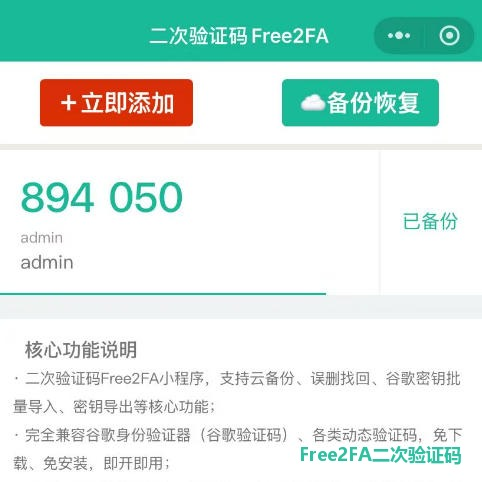
一般用来作为多因素认证手段的硬件,叫做MFA设备。相应的,虚拟MFA即通过软件来模拟硬件MFA设备。虚拟MFA通常是在手机安装一个支持TOTP协议的软件,例如Google Authenticator, free2fa二次验证码小程序 等,都支持标准的TOTP协议。
虚拟MFA通过扫描密钥二维码图片或手工输入的方式绑定校验方生成的共享密钥。这里推荐使用free2fa二次验证码小程序来管理您的密钥,自带企业级加密安全云备份,不必担心数据备份和丢失的问题,非常方便。
TOTP密钥安全应用最佳实践
- 哈希算法的安全性
- TOTP算法在具体实现时,可以选择 HMAC-SHA1、HMAC-SHA256、HMAC-SHA512。数字越大强度越高。但HMAC-SHA1是最通用、兼容性最好的。市面上流行的两步验证器,如谷歌验证器(Google Authenticator)、free2fa二次验证码小程序等,默认的Hash算法都是HMAC-SHA1。
- 密钥的安全性
-
密钥的随机性:生成的TOTP密钥需要足够随机,才能防止恶意的密钥碰撞。因此生成共享密钥时,最好是密码学安全的随机密钥。且密钥长度也不能太短,可以考虑生成32位及以上的随机字符串。
-
密钥的安全保存:生成的密钥后,除了下发给用户外,生成方须将密钥加密后存放在安全的位置,防止泄露。且要限制最小访问权限,仅在对应用户自身需要验证TOTP的时候才能拿到加密的密钥,进行解密。
- 通信传输的安全性
-
给用户下发的明文密钥,必须使用加密传输(SSL/TLS);
-
用户提交生成的验证码,最好也加密传输;
- 预防暴力破解
通常使用TOTP作为2FA验证时,校验方只会校验用户提交的6位数字码,如果不限制使用尝试次数,则很容易被暴力破解。在工程实践中,可以判断当第二因子的失败次数数量后,限制该用户或该终端继续尝试。
- 保持验证码的一次性
TOTP算法在基于同一个密钥在同一个时间片段(默认为30s)内生成的验证码是一样的,因此一个密钥的6位free2fa二次验证码,只能被成功验证一次。在同一个时间片段内,同一个6位验证码的第二次尝试应被拒绝,这样才能保证TOTP“一次性”的基本特征。
- 时间片段的安全性
时间片段越长,被破解的风险就越高,但人工输入验证码时,也又需要花一定的时间,时间太短,还没输入提交,验证码就已经失效了。推荐使用默认的30秒作为片段,可在安全和易用性之间达到一个平衡。
如何提升6位验证码的可用性
尝试时间片段的“后向兼容”
- 有些用户提交验证码时,忽略了时间倒计时,提交上来的可能是过期的。此时如果校验方尝试接收上一个时间片段的验证码来计算TOTP,则可以避免此问题。进而增强了验证码的容错性。不过这样被攻击风险也高了一点。具体还要看业务场景和用户群体。
- 验证器上需要支持校准时间
- 现在大部分验证器都是在手机上安装谷歌验证器 或直接使用微信小程序: free2fa二次验证码小程序 。默认手机上已使用了网络时间,不存在这个问题。如果用户手机使用了自定义时间,当发现验证码一直校验失败时,这时该考虑核对手机时间是否开启了网络同步。
这里推荐大家使用 free2fa二次验证码小程序,作为基本的验证码生成工具。自带企业级的加密安全云备份,用户不必担心密钥的备份和丢失问题。也省去额外安装一个app的烦恼。
遇到使用问题,或者有建议反馈,可以加客服微信,微信号:free2fa,也可以直接微信扫码添加客服!